El investigador de seguridad Sammy Hajhamid anunció el primer jailbreak público para Nintendo Switch 2 basado exclusivamente en software. Durante esta semana, el desarrollador presentó ns2jb, un exploit que permite ejecutar código nativo en la consola y abre posibilidades para el uso de software casero, la modificación de videojuegos y la investigación de su funcionamiento interno.
Para localizar y explotar las vulnerabilidades, Hajhamid, quien publica sus trabajos bajo el nombre de pepsipu, utilizó Codex, la herramienta de programación de OpenAI. El proyecto se publicó junto con su código fuente, aunque sus capacidades tienen limitaciones importantes: no ofrece un desbloqueo permanente y debe activarse nuevamente cuando la consola se reinicia.
¿Qué permite hacer el jailbreak ns2jb?
El exploit fue probado en la versión 23.0.1 de Nintendo Switch 2, actualización disponible desde el pasado 1 de octubre. Según revela Hajhamid, permite ejecutar código nativo con los permisos de determinados módulos del sistema, incluido el servicio de archivos de la consola.
Esto abre la puerta al uso de homebrew (software creado por desarrolladores independientes), la modificación de juegos, la investigación del funcionamiento interno de la consola y la copia de partidas guardadas. También facilita el acceso a buena parte de los periféricos del dispositivo.
Cabe destacar que ns2jb no realiza un desbloqueo completo del sistema. Se trata de un método temporal que depende de una secuencia de explotación por software y que debe repetirse tras cada reinicio. Tampoco proporciona acceso completo al núcleo del sistema operativo ni instala un firmware personalizado permanente. Además, su aplicación requiere un PC para ejecutar parte del proceso.
Mario Kart World muestra las posibilidades del exploit
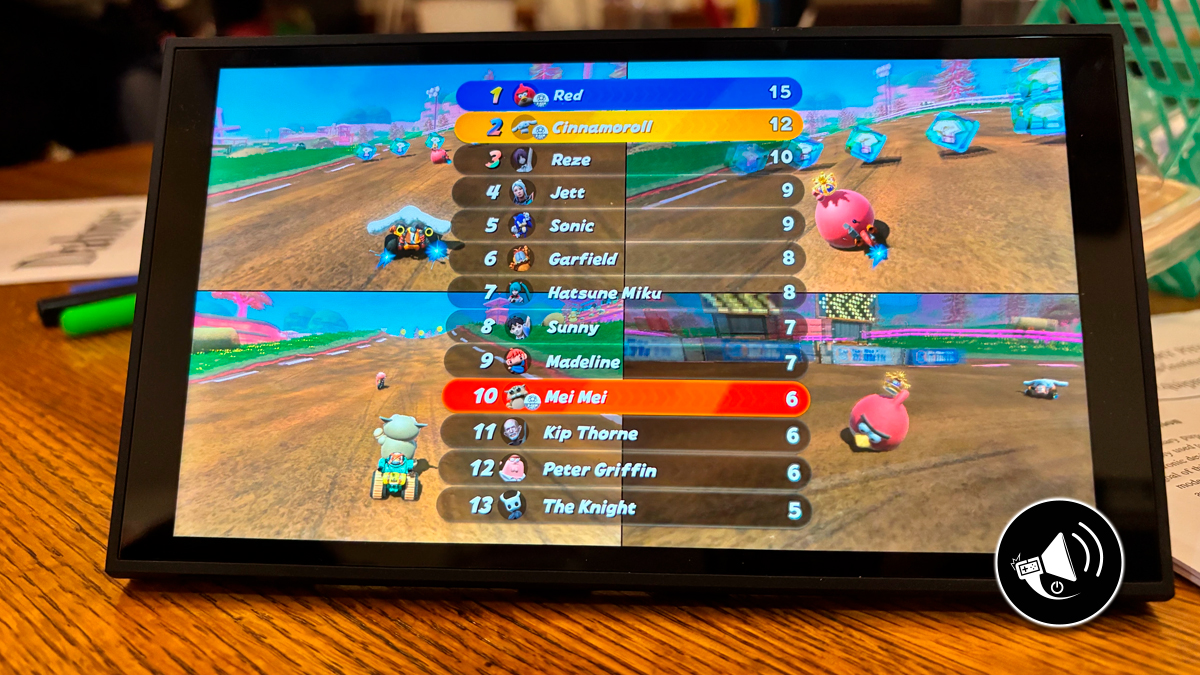
Para demostrar el alcance de ns2jb, Hajhamid modificó Mario Kart World para incorporar personajes ajenos a la franquicia.
Bajo una prueba técnica en video, incorporó a Peter Griffin (Familly Guy), Hatsune Miku, Cinnamoroll (Sanrio) y a Red de Angry Birds. Lo anterior fue solo el comienzo, pues en otras capturas reemplazó a todos los corredores, apareciendo también personajes como The Knight (Hollow Knight), Garfield, Sonic the Hedgehog y Jett de Valorant.
Si bien la publicación de la investigación la realizó el pasado 18 de octubre, el investigador compartió videos de las carreras en X recién el jueves 22 de octubre, lo que volvió viral el exploid. Además, esta demostración permite observar una de las posibilidades que ofrece la ejecución de código nativo: alterar elementos de un juego para introducir contenido que no forma parte de su versión comercial.
Cabe destacar que la modificación de Mario Kart World también requirió menos tiempo que el desarrollo del jailbreak. Mientras que la investigación tomó aproximadamente dos semanas, Hajhamid explicó que creó la modificación del videojuego con ayuda de Codex en un solo día.
Cómo ayudó Codex a encontrar la vulnerabilidad
El desarrollo comenzó con un intento de aprovechar el navegador de la consola, basado en WebKit. Aunque ese camino permitió avances en la ejecución de código, no fue suficiente para alcanzar los permisos necesarios para ejecutar software independiente en los módulos del sistema.
Hajhamid cambió entonces el enfoque hacia SmileBASIC 4, una aplicación de programación de la primera Nintendo Switch que también se ejecuta en Switch 2 mediante retrocompatibilidad.
Codex identificó un error de desbordamiento de enteros de 32 bits en el intérprete de SmileBASIC. La falla podía provocar accesos a memoria fuera de los límites previstos. La cadena de explotación aprovechó después una vulnerabilidad en el módulo de archivos del sistema para ampliar las capacidades obtenidas y ejecutar código nativo con permisos elevados dentro de ese componente. El código de ns2jb se publicó en un repositorio de GitLab.
Para facilitar las pruebas, el investigador preparó un sistema que conectaba una Switch original y una Switch 2 a dispositivos JetKVM, utilizados para enviar comandos y recibir video de las consolas. También incorporó un interruptor inteligente por Bluetooth para presionar el botón de encendido cuando alguno de los dispositivos se bloqueaba durante los experimentos.
Pese al uso de Codex, la participación de la inteligencia artificial no significó que el proceso fuera automático. Hajhamid aclaró que la frase que circuló en redes sociales como una supuesta instrucción para hackear la consola era una descripción humorística de su configuración de pruebas, no el prompt que produjo el resultado. El desarrollo requirió investigación, cambios de enfoque y aproximadamente dos semanas de trabajo.
Hajhamid señaló que sus siguientes líneas de investigación incluyen estudiar si la vulnerabilidad puede aprovecharse a través del navegador de la consola, buscar fallas en otros módulos del sistema y adaptar el trabajo a la primera Nintendo Switch. El investigador espera que el hallazgo contribuya al desarrollo de herramientas independientes, aunque ns2jb todavía está lejos de ofrecer las capacidades de un desbloqueo permanente.
SmileBASIC 4 es retirado de la eShop Nintendo, comunidad encuentra otro juego
La publicación de ns2jb también destacó a SmileBASIC 4, la aplicación utilizada como punto de entrada para el exploit. Después de que el método se hiciera viral, el programa dejó de estar disponible en distintas tiendas digitales de Nintendo.
Por ahora, Nintendo no ha confirmado públicamente que la posible retirada de SmileBASIC 4 esté relacionada con ns2jb. Aunque tampoco anunció una corrección específica para esta vulnerabilidad.
Sin embargo, la escena de Jailbreak va más rápido de lo que se piensa. En las últimas horas, encontraron que el exploit también funciona con la novela visual Nora to Oujo to Noraneko Heart 2 (2019), que además tiene una edición física.