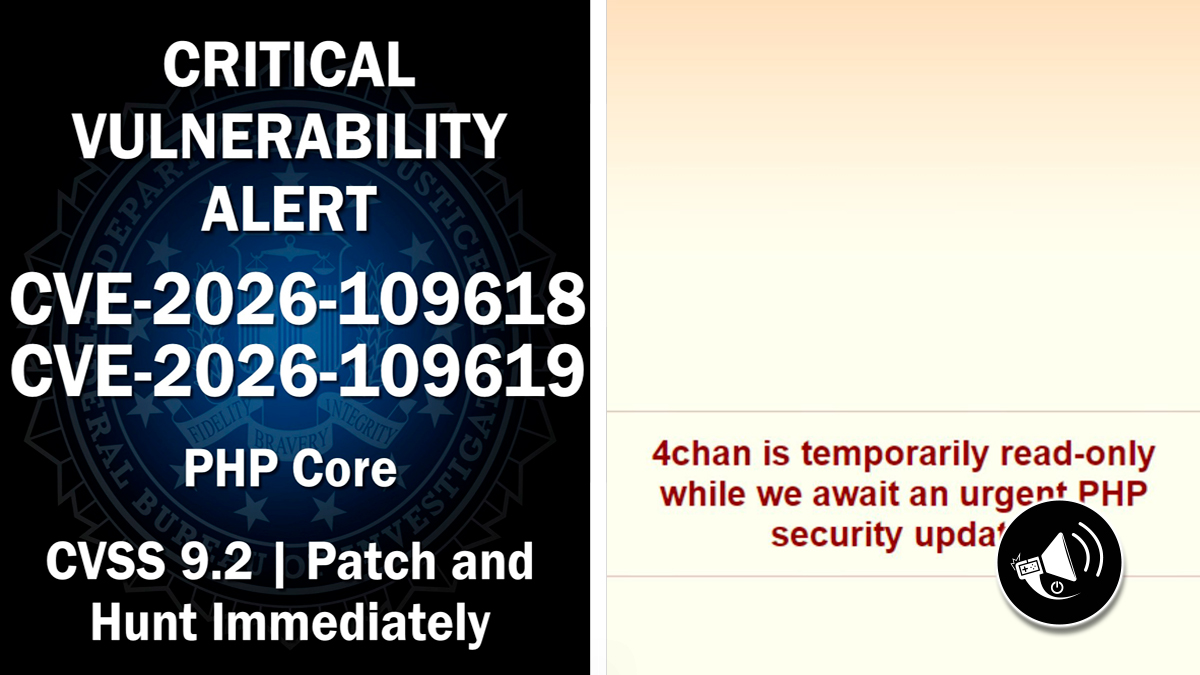
Una gran cantidad de servicios, sitios web e incluso videojuegos se paralizaron este miércoles para corregir dos vulnerabilidades críticas de PHP que permiten a un atacante ejecutar código en un servidor sin necesidad de autenticarse.
Publicados por el equipo de desarrollo del lenguaje, las vulnerabilidades recibieron una puntuación de 9.2 sobre 10 en la escala CVSS v4.0 y llevaron a distintas organizaciones a revisar o suspender temporalmente sus servicios mientras aplicaban medidas de seguridad. Entre los juegos que fueron afectados se enlistaron Umamusume: Pretty Derby y Pokémon Champions, así como servicios de consolas Nintendo Switch, además de sitios como Niconico y Pixiv.
Los reportes de estas vulnerabilidades fueron reportados en privado al equipo de seguridad de PHP el pasado 24 de agosto por Wiz Research, OpenAI (utilizando su modelo GPT-5.6-Sol) y Calif. Sin embargo, el pasado 20 de octubre se filtraron detalles prematuros en foros técnicos como Hacker News, lo que obligó a The PHP Group a emitir una alerta de emergencia y publicar los parches oficiales durante este miércoles.
¿Qué son las vulnerabilidades PHP2Shell?
Las fallas están identificadas como CVE-2026-109618 y CVE-2026-109619. Ambas se encuentran en el funcionamiento interno de PHP, pero responden a mecanismos distintos.
La primera, CVE-2026-109618, está relacionada con la gestión de errores por agotamiento de memoria. Bajo determinadas condiciones, PHP puede interrumpir el procesamiento de una solicitud mientras algunas estructuras internas todavía no están inicializadas correctamente. Durante la limpieza posterior, ese estado inconsistente puede provocar corrupción de memoria y permitir la ejecución remota de código.
La segunda, CVE-2026-109619, se relaciona con información interna que permanece asociada a un proceso después de que la memoria correspondiente a una solicitud ya fue liberada. Si una solicitud posterior es atendida por el mismo proceso antes de que ese estado se reinicialice, puede utilizar esos datos obsoletos para desencadenar una vulnerabilidad de tipo use-after-free, con posibilidades de ejecución remota de código y exposición de memoria.
El riesgo no se limita a una aplicación específica. PHP advirtió que las instalaciones que procesan solicitudes web pueden estar afectadas, incluidos entornos PHP-FPM, Apache con mod_php, php-cgi, FrankenPHP y LiteSpeed. El equipo considera que mod_php presenta el escenario de mayor riesgo, pues existe una explotación demostrada que puede activarse antes de que se ejecute el código de la aplicación.
Sitios, videojuegos y servicios activan mantenimientos de emergencia
La vulnerabilidad también dejó repercusiones operativas en la industria de los videojuegos. Entre las compañías afectadas, Cygames anunció mantenimientos de emergencia para títulos como Umamusume: Pretty Derby, Granblue Fantasy y Shadowverse: Worlds Beyond, con el objetivo de responder al problema de seguridad en el entorno PHP utilizado por sus servidores.
Por su parte, Pokémon Support informó que Pokémon HOME, Pokémon Champions y Pokémon Sleep estaban bajo mantenimiento de emergencia. El aviso público enumeró los servicios afectados, pero no especificó expresamente que la causa fuera PHP2Shell ni estableció una hora estimada de reapertura.
Pero estos no han sido todos. Según distintos tuits de recopilación en X, existieron una decena de otros mantenimientos. Entre estos se destacan World Quest, Heaven Burns Red, NicoNico, Pixiv, servicios de Nintendo Switch y Bandai Namco, 4chan, GBAtemp y DeviantArt.
PHP publicó cuatro versiones corregidas
Para quienes requieren proteger sus servidores o servicios, el proyecto PHP distribuyó actualizaciones de seguridad para sus ramas mantenidas. Las versiones que corrigen ambas vulnerabilidades son:
- PHP 8.5.12
- PHP 8.4.27
- PHP 8.3.36
- PHP 8.2.35
Las instalaciones que utilizan versiones anteriores de esas ramas deben actualizarse a la versión corregida correspondiente. Cabe destacar que PHP 8.1 y las ramas anteriores ya no reciben actualizaciones directamente del proyecto, aunque algunos distribuidores y proveedores de soporte extendido pueden ofrecer correcciones adaptadas. Los administradores de esos entornos deben consultar a su proveedor o planificar la migración a una versión mantenida.
El equipo de PHP remarcó que las configuraciones temporales y las medidas de contención pueden reducir determinadas vías de ataque, pero no eliminan por completo el riesgo. La actualización es la única solución completa; después de aplicarla, los administradores deben comprobar que los procesos que atienden las solicitudes estén ejecutando la versión corregida.
El papel de la inteligencia artificial en el descubrimiento
La investigación también destaca la participación de herramientas de inteligencia artificial en la detección de fallas de seguridad. OpenAI informó que la organización Calif identificó una vulnerabilidad crítica con ayuda de GPT-5.6 Sol, como parte de su iniciativa Patch the Planet. Wiz también descubrió y reportó ambas vulnerabilidades de manera independiente. Los mantenedores de PHP y las organizaciones colaboradoras trabajaron en las correcciones antes de su divulgación pública.
La firma de seguridad watchTowr, por su parte, informó que observaba intentos activos de explotación de ambas vulnerabilidades el 21 de octubre. Ante este escenario, aumentó la urgencia de instalar los parches y revisar los sistemas expuestos a Internet.
Actualmente, se recomienda que los administradores de sitios web, tiendas digitales, plataformas de contenido y servicios en línea deben comprobar la versión de PHP que ejecuta su infraestructura y aplicar la actualización correspondiente. En los alojamientos administrados, conviene confirmar con el proveedor que la corrección esté instalada y activa. Adicionalmente, actualizar únicamente WordPress u otro gestor de contenidos no sustituye la actualización del entorno PHP vulnerable.